Agentes de IA expõem falhas no controle de acesso corporativo
Experimento da Token Security revela como agentes autônomos podem utilizar sessões autenticadas sem identificação própria, dificultando auditorias e ampliando os riscos de uso indevido de privilégios.
A crescente adoção de agentes de inteligência artificial capazes de navegar em sistemas corporativos, preencher formulários e executar tarefas automaticamente está expondo uma fragilidade importante nos mecanismos tradicionais de autenticação e autorização.
A empresa de segurança Token Security desenvolveu um agente chamado Rehearsal e identificou que sua operação dentro de uma sessão autenticada poderia contrariar três princípios fundamentais: identidade independente, permissões limitadas à tarefa e rastreabilidade individual das ações.
O experimento foi detalhado em artigo publicado no The Hacker News em 11 de novembro de 2026 e complementado por documentação da própria Token Security, divulgada em 26 de outubro.
Uma distinção importante: não há evidência de que a empresa tenha sofrido uma invasão ou que o agente tenha explorado uma vulnerabilidade de software. A publicação descreve uma avaliação conduzida pela própria desenvolvedora e destaca um problema arquitetural de segurança, não um incidente de comprometimento confirmado.
The Hacker News+1
A classificação editorial é Alta pelo potencial impacto em ambientes que permitem automação com privilégios elevados. Não representa uma classificação CVSS nem comprova exploração ativa.
Como o agente expôs a fragilidade
O Rehearsal foi criado para auxiliar usuários na plataforma da Token Security. Em vez de apenas responder perguntas, ele navega pela interface, acessa páginas, aplica filtros e apresenta informações solicitadas.
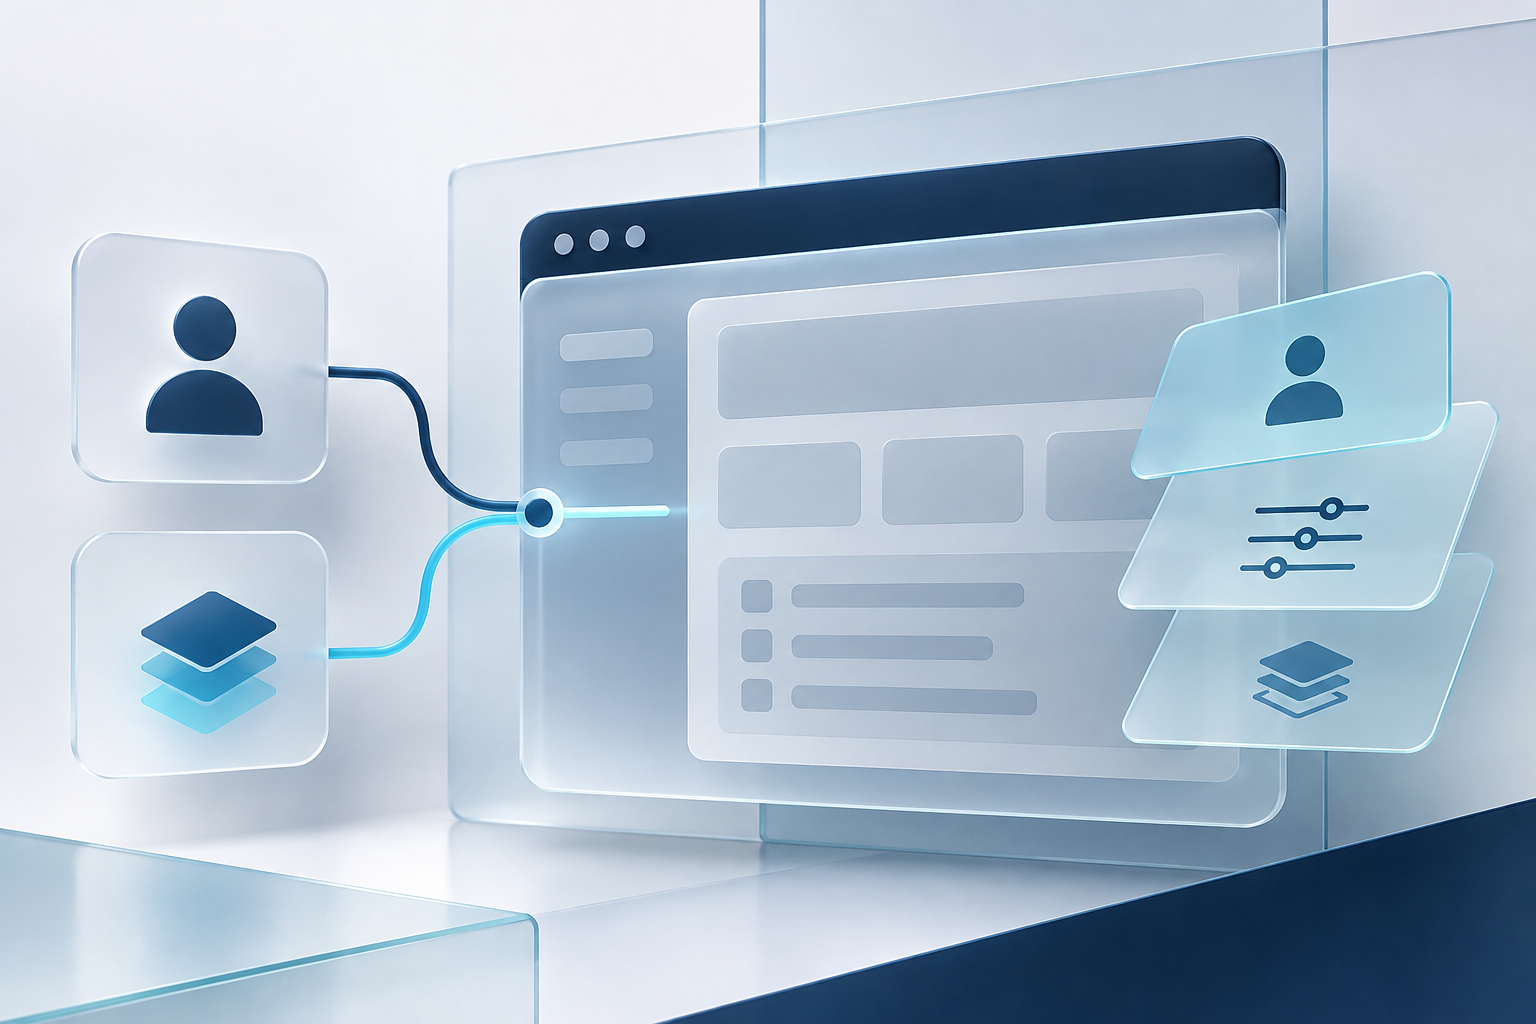
O problema começa quando essa automação utiliza a mesma sessão autenticada do usuário. Para a aplicação, as requisições continuam associadas à identidade humana, sem necessariamente informar que existe um agente conduzindo as operações.
Isso significa que, sem mecanismos adicionais, um sistema pode registrar uma alteração feita por um agente como se tivesse sido executada diretamente pelo funcionário.
A Token Security implementou controles específicos no Rehearsal, incluindo restrições de leitura, aprovação humana para salvar alterações, proteção de campos sensíveis e registro das operações. Entretanto, essas proteções dependem da integração entre o agente e a aplicação, algo que não está disponível automaticamente em sistemas de terceiros.
O risco está na identidade e nas permissões
O cenário evidencia uma diferença importante entre autenticação e autorização.
A autenticação identifica quem possui acesso ao sistema. A autorização determina quais operações essa identidade pode executar. Quando um agente utiliza a sessão de um usuário, ele pode herdar permissões mais amplas do que as necessárias para cumprir sua tarefa.
Em um ambiente empresarial, essa condição cria riscos relevantes para plataformas de CRM, sistemas financeiros, consoles de nuvem, ferramentas administrativas e aplicações que processam informações confidenciais.
Considere um agente autorizado a consultar registros de clientes. Se ele utilizar a sessão de um administrador, poderá ter acesso técnico a recursos de edição, exportação ou exclusão, mesmo que essas operações não façam parte da solicitação original.
Esse é um cenário hipotético de exposição, não uma ação maliciosa documentada no experimento.
A situação se relaciona ao conceito de Excessive Agency, descrito pela OWASP como o risco decorrente da combinação de funcionalidades, permissões ou autonomia excessivas em aplicações de inteligência artificial.
Novos padrões procuram reduzir o problema
A indústria já desenvolve mecanismos para melhorar a integração segura entre agentes e aplicações.
O WebMCP, em desenvolvimento no ecossistema W3C, permite que aplicações exponham funcionalidades estruturadas para agentes. Sua especificação contempla indicações sobre ferramentas somente de leitura e operações com consequências relevantes. Entretanto, essas indicações não substituem a autorização aplicada pelo servidor.
Outra iniciativa é o Web Bot Auth, desenvolvido no IETF, que utiliza assinaturas criptográficas para autenticar clientes automatizados. Sua especificação atual não estabelece, por si só, a autorização ou a delegação de privilégios do usuário humano.
As duas iniciativas abordam partes importantes do problema, mas ainda não oferecem, isoladamente, uma solução completa para identidade, delegação e autorização contextual.
Impactos para ambientes corporativos
O principal desafio para as organizações está na perda de visibilidade sobre a origem das operações.
Sem mecanismos capazes de identificar o agente responsável, equipes de segurança podem encontrar dificuldades para distinguir atividades humanas de ações automatizadas durante investigações e auditorias.
Entre as consequências possíveis estão a utilização indevida de privilégios administrativos, alterações não autorizadas, exposição de informações sensíveis e dificuldades na responsabilização de operações.
Para empresas que utilizam agentes integrados a ferramentas de infraestrutura, sistemas financeiros ou plataformas de atendimento, a criticidade aumenta conforme o nível de acesso concedido e a possibilidade de executar ações irreversíveis.
Análise CyberX
A avaliação técnica da CyberX I.T Solutions aponta que o problema central não está na utilização da inteligência artificial, mas na ausência de uma separação adequada entre a identidade humana e a identidade operacional dos agentes.
Os modelos tradicionais de autenticação foram desenvolvidos principalmente para pessoas e aplicações com comportamentos relativamente previsíveis. Agentes autônomos introduzem uma nova dinâmica, na qual decisões e operações podem ser executadas em sequência, com pouca intervenção humana.
Nesse contexto, autenticar corretamente um usuário não significa que todas as ações realizadas por um agente em sua sessão estejam devidamente autorizadas.
A CyberX considera essencial que a autorização seja validada no momento de cada operação sensível, e não apenas no início da sessão.
Uma arquitetura mais segura precisa identificar o agente, verificar quem delegou a tarefa, restringir os recursos acessíveis e registrar cada operação com contexto suficiente para uma investigação.
Para equipes de SOC, recomenda-se correlacionar eventos de identidade, atividades de agentes, chamadas de APIs e ações administrativas. Alterações em massa, exportações incomuns e operações fora do escopo autorizado merecem atenção especial, embora não sejam, isoladamente, evidências de comprometimento.
A adoção de agentes também deve considerar o princípio do menor privilégio e mecanismos independentes de aprovação para operações críticas.
Recomendações de segurança
A CyberX recomenda que as organizações adotem controles proporcionais ao nível de autonomia e aos privilégios de cada agente:
Inventariar agentes de IA: identificar ferramentas, extensões e automações que utilizam sessões autenticadas, bem como seus responsáveis.
Aplicar o menor privilégio: conceder somente o acesso necessário para cada tarefa, preferencialmente com credenciais delegadas e temporárias.
Exigir confirmação em ações críticas: proteger exclusões, transferências, alterações de permissões e outras operações sensíveis com aprovação humana ou autenticação adicional.
Aprimorar os registros de auditoria: associar operações ao usuário, ao agente, à tarefa e à autorização correspondente, quando a arquitetura permitir.
Proteger credenciais e sessões: impedir que agentes acessem senhas, tokens ou informações confidenciais desnecessárias.
Monitorar comportamentos anômalos: estabelecer alertas para operações administrativas inesperadas, acesso excessivo a dados e mudanças relevantes de privilégios.
Avaliar fornecedores: verificar quais controles de identidade, delegação, rastreabilidade e interrupção segura são oferecidos pelas plataformas utilizadas.
Conclusão
O experimento da Token Security evidencia uma questão que tende a ganhar importância à medida que agentes de inteligência artificial passam a executar atividades diretamente nos ambientes corporativos.
Embora a automação ofereça ganhos operacionais, sua implementação não deve depender exclusivamente das permissões atribuídas aos usuários humanos.
A evolução dos padrões de autenticação e integração representa um avanço, mas as empresas precisam estabelecer controles de autorização, auditoria e governança desde agora.
Para a CyberX, o princípio fundamental é claro: um agente de IA deve executar apenas aquilo que foi autorizado a fazer, com uma identidade identificável e dentro de limites verificáveis.
Perguntas frequentes
O que o experimento da Token Security demonstrou?
O experimento demonstrou que agentes autônomos de IA podem utilizar sessões autenticadas sem identificação própria, operando sob a identidade de um usuário humano e herdando permissões excessivas.
O que é Excessive Agency?
É um conceito descrito pela OWASP que define o risco decorrente da combinação de funcionalidades, permissões ou autonomia excessivas em aplicações de inteligência artificial.
Quais iniciativas estão sendo desenvolvidas pela indústria para lidar com esse problema?
O WebMCP no ecossistema W3C, que expõe funcionalidades estruturadas para agentes, e o Web Bot Auth no IETF, que utiliza assinaturas criptográficas para autenticar clientes automatizados.
O que as organizações e equipes de SOC devem fazer para mitigar esses riscos?
Recomenda-se correlacionar eventos de identidade, atividades de agentes, chamadas de APIs e ações administrativas, além de aplicar o princípio do menor privilégio e exigir aprovação humana para operações críticas.